PrismCare
Software sanitario in cui la sicurezza operativa è parte integrante dell'architettura.
Piattaforma operativa privacy-first per team multidisciplinari di riabilitazione psichiatrica: cartelle cliniche, passaggi di consegne, somministrazione terapie e audit trail strutturato.
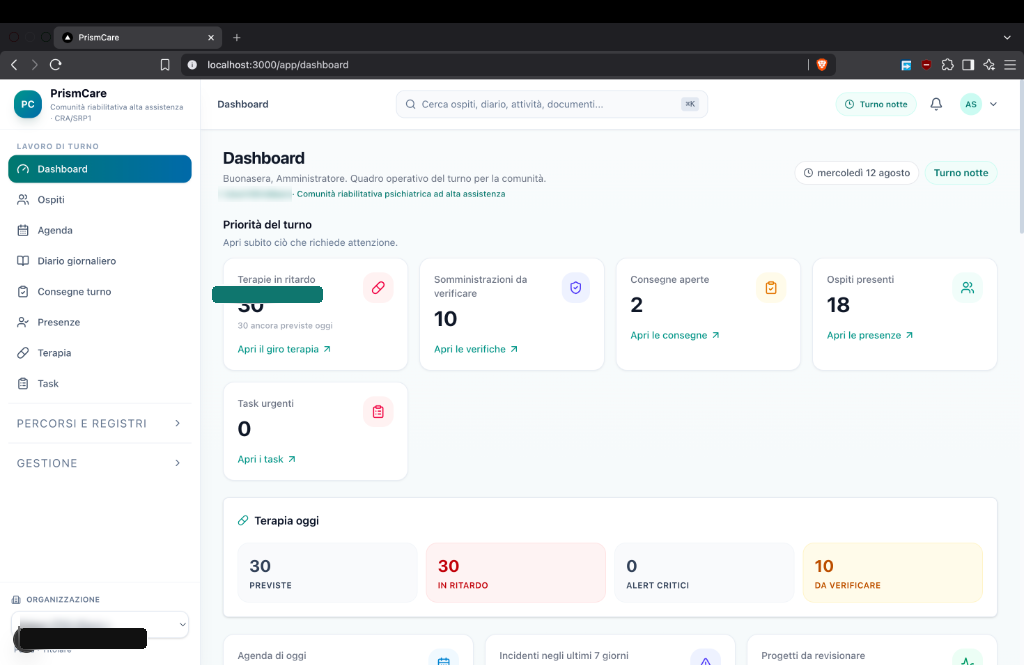
Il software sanitario non può comportarsi come un generico CRUD.
I contesti clinici e di assistenza residenziale introducono vincoli operativi che le ordinarie applicazioni aziendali possono ignorare: responsabilità professionali differenziate, cartelle ad accesso riservato, azioni concorrenti durante il giro terapie e la necessità inderogabile di ricostruire chi ha registrato cosa, quando e in quale contesto.
PrismCare è stato progettato attorno a questi vincoli fin dal primo giorno, invece di aggiungerli a posteriori come controlli superficiali nell'interfaccia.
«La correttezza non è una feature dell'interfaccia.»
Le regole critiche di autorizzazione e coerenza dei dati vivono nei layer applicativi e nel database relazionale, non in un pulsante disabilitato.
Request flow con enforcement server-side
Ogni mutazione attraversa una catena deterministica di verifiche prima che qualsiasi dato venga scritto su disco.
01 / ActionRichiesta autenticata con cookie HTTP-Only SameSite=Strict02 / AuthorizationVerifica RBAC granulare su ruolo e scope organizzativo03 / ValidationValidazione formale di schema, stati ammessi e precondizioni04 / TransactionTransazione Prisma atomica con advisory lock per la concorrenza05 / DB GuardsTrigger e vincoli a livello database contro relazioni cross-tenant06 / AuditScrittura sincrona dell'evento di audit con payload e contesto
I permessi sono parte del domain model
Controllo di accesso basato sui ruoli per i diversi profili professionali — medici, infermieri, educatori, operatori socio-sanitari, amministratori — con ogni azione sensibile validata sul server prima dell'esecuzione.
Fascicolo clinico profilato
Accesso ai dati del paziente differenziato per ruolo e reparto.
Note per figura professionale
Diario multidisciplinare in cui ogni contributo resta attribuito alla propria disciplina.
Prescrizione riservata al medico
Le terapie si prescrivono solo con le credenziali abilitate.
Somministrazione infermieristica
Registrazione delle dosi, incluse le somministrazioni al bisogno (PRN).
Documenti con hash SHA-256
Allegati clinici archiviati in storage privato e verificabili.
Audit trail contestuale
Ogni azione sensibile lascia evidenza strutturata di autore, tempo e contesto.
Defence-in-depth oltre il codice applicativo
L'isolamento tra organizzazioni è applicato due volte: a livello applicativo e direttamente nel database, così una futura query senza filtri espliciti non può diventare una fuga di dati.
Autorizzazione non fiduciosa del client
Modellare ruoli e contesti di turno senza mai fidarsi dello stato dell'interfaccia.
Guardrail relazionali PostgreSQL
Coerenza delle relazioni cross-entità garantita anche a livello di schema.
Concorrenza farmacologica
Somministrazioni concorrenti in reparto gestite con advisory lock e transazioni atomiche.
Disaster recovery unificato
Database relazionale e allegati documentali trattati come un unico sistema ripristinabile.
Stack tecnologico reale
Progettato seriamente. In hardening attivo.
PrismCare è oggi in Release Candidate (0.3.0 RC): architettura e workflow operativi sono completati, mentre la fase di hardening estende i test di autorizzazione automatizzati e i meccanismi di disaster recovery.
Implementato (0.3.0 RC)
- Workflow clinici e passaggi di consegne
- Autorizzazione server-side RBAC
- Somministrazione farmaci con advisory lock
- Audit trail strutturato e contestuale
- Storage documentale privato con hash SHA-256
- Backup, restore e guardrail PostgreSQL
Hardening in corso
- Hashing concatenato per un audit trail tamper-evident
- Vincoli strutturati avanzati per PRN ravvicinati
- Tooling per backup off-site cifrati
- Espansione della suite di test di autorizzazione
Parliamo di PrismCare
Architettura tecnica, modello dei permessi e demo guidata disponibili su richiesta.